पासवर्ड की मज़बूती कैसे जांचें
Password Strength Checker आपके टाइप करते ही पासवर्ड को रेट करता है — उसकी मज़बूती, उसमें कितने बिट्स की एंट्रॉपी है, अनुमानित क्रैक समय, और एक चेकलिस्ट दिखाता है कि उसमें क्या कमी है।
सब कुछ आपके ब्राउज़र में ही चलता है — आप जो पासवर्ड टाइप करते हैं, वह न कहीं भेजा जाता है, न सहेजा जाता है।
पासवर्ड जांचें
- Password Strength Checker खोलें।
- बॉक्स में पासवर्ड टाइप करें। नतीजा हर कीस्ट्रोक के साथ लाइव अपडेट होता है — दबाने के लिए कोई बटन नहीं है।
- बार के नीचे
Strengthरेटिंग, एंट्रॉपी के बिट्स, औरEstimated crack timeपढ़ें।
आपने क्या टाइप किया है, यह देखने के लिए Show पर क्लिक करें। दोबारा छिपाने के लिए Hide पर क्लिक करें।
नतीजा कैसे पढ़ें
- Strength के चार स्तर हैं:
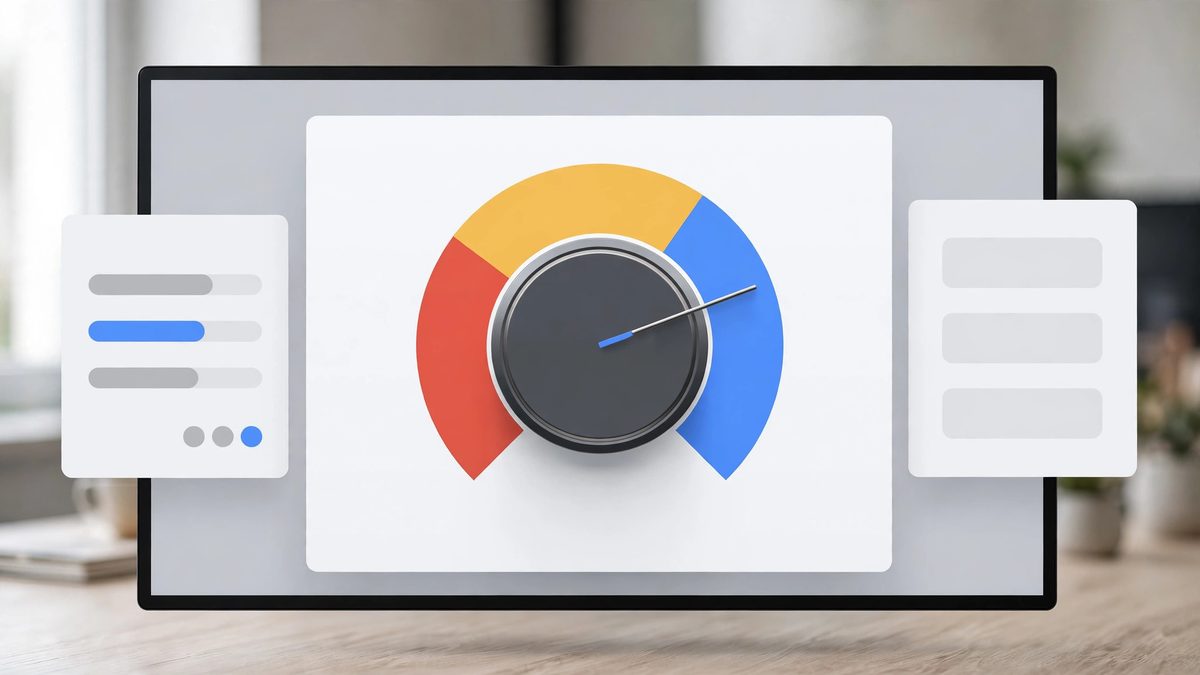
Weak,Fair,StrongऔरExcellent। रेटिंग के साथ बार भरता है और उसका रंग बदलता है। - Bits of entropy एक संख्या है जो बताती है कि पासवर्ड कितना अप्रत्याशित है। लंबे पासवर्ड और अलग-अलग तरह के कैरेक्टर्स का मिश्रण — दोनों इसे बढ़ाते हैं। मोटे तौर पर: 40 बिट्स से कम
Weak, 40 या ज़्यादाFair, 60 या ज़्यादाStrong, और 80 या ज़्यादाExcellentरेट किया जाता है। - Estimated crack time एंट्रॉपी को समय में बदल देता है — बहुत कमज़ोर पासवर्ड के लिए
instantसे लेकर मज़बूत पासवर्ड के लिए सालों और उससे भी ज़्यादा तक। यह एक अनुमान है, जो तेज़ गति से अंदाज़ा लगाने वाले ऑफ़लाइन हमलावर पर आधारित है, कोई गारंटी नहीं — इसलिए इसे वादे की तरह नहीं, बल्कि तुलना के पैमाने की तरह समझें।
चेकलिस्ट
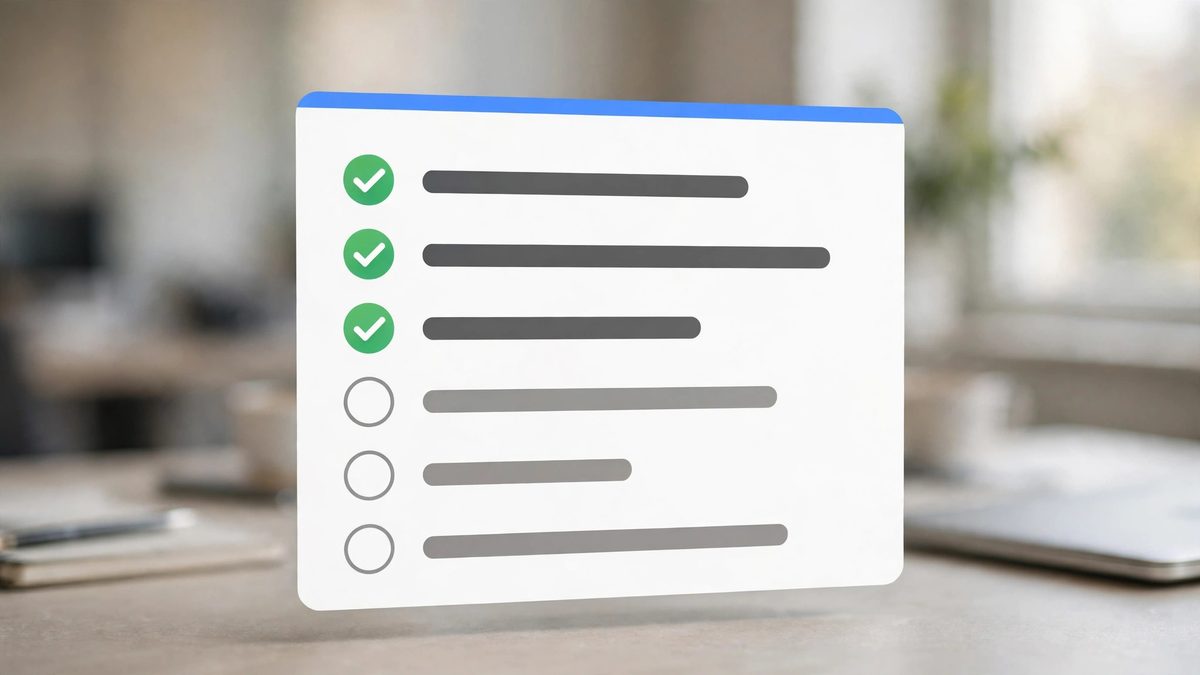
बार के नीचे पाँच जांचें बताती हैं कि ठीक क्या करना है:
At least 12 charactersUppercase and lowercase lettersContains a numberContains a symbolNo obvious patterns (repeats, sequences, common words, years)
हर जांच पास होने पर हरे रंग की टिक के साथ दिखती है। किसी पासवर्ड की रेटिंग अच्छी हो सकती है और फिर भी वह कोई जांच फेल कर सकता है, इसलिए क्या ठीक करना है, यह देखने का सबसे तेज़ तरीका चेकलिस्ट ही है। पैटर्न वाली जांच दोहराए गए कैरेक्टर्स, 1234 या abcd जैसे क्रम, qwerty जैसी कीबोर्ड वॉक, password जैसे आम शब्द, और साल जैसी चीज़ों को पकड़ती है।
पासवर्ड को मज़बूत बनाएं
सबसे असरदार दो बदलाव हैं — पहले लंबाई, फिर विविधता:
- इसे लंबा बनाएं। कुछ कैरेक्टर्स जोड़ने से एंट्रॉपी, कैरेक्टर्स को इधर-उधर बदलने से ज़्यादा तेज़ी से बढ़ती है। चेकलिस्ट कम से कम बारह कैरेक्टर्स मांगती है; ज़्यादा होना और भी बेहतर है।
- कैरेक्टर के प्रकार मिलाएं। छोटे और बड़े अक्षर, एक संख्या और एक चिह्न इस्तेमाल करें। हर नया प्रकार उस पूल को चौड़ा करता है जिससे पासवर्ड बनता है।
- पैटर्न हटा दें। दोहराए गए शब्द, क्रम या साल से बना लंबा पासवर्ड भी अपनी लंबाई के हिसाब से कमज़ोर होता है।
एक व्यावहारिक तरीका: किसी याद रखने लायक वाक्य से शुरू करें, फिर उसमें मिश्रित केस, एक संख्या और एक चिह्न जोड़कर उसे तब तक बढ़ाएं जब तक पाँचों जांचें पास न हो जाएं और रेटिंग Strong या Excellent न दिखे।
एक ईमानदार चेतावनी
किसी भी वेबसाइट टूल में — इस टूल में भी — वह असली पासवर्ड टाइप न करें जो आप अभी इस्तेमाल करते हैं। जांच सिर्फ आपके ब्राउज़र में होती है और कुछ भी भेजा या सहेजा नहीं जाता, लेकिन सबसे सुरक्षित आदत यही है कि असली पासवर्ड जैसा ही कोई बना हुआ पासवर्ड जांचें — जिसकी लंबाई और कैरेक्टर मिश्रण असली वाले जैसा ही हो। आपको उतनी ही अच्छी क्वालिटी का जवाब मिलेगा, बिना पासवर्ड को उजागर किए।